




“Las empresas deben hacer más por la seguridad de la IA, pero también los gobiernos” Brad Smith, presidente de Microsoft

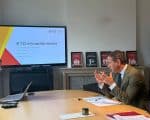
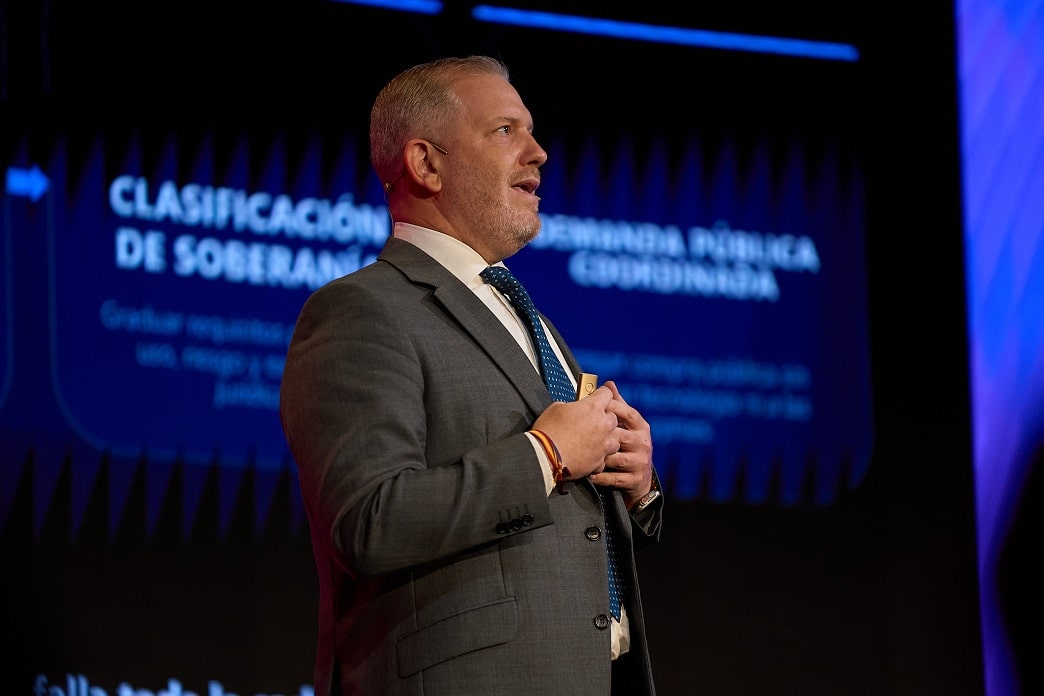
El International AI Summit que acoge la capital irlandesa llega en un momento que supone un “punto de inflexión” para Europa, según Brad Smith, presidente de Microsoft, y para la propia IA, que tiene dos grandes prioridades ante su futuro: la “seguridad” y el “impacto económico”.
Horas antes de que Dublín acoja el International AI Summit, en el que Irlanda quiere aprovechar su presidencia semestral de la Unión Europea para reivindicar el papel que el viejo continente debe jugar en esta nueva economía, el presidente de Microsoft, Brad Smith, cree que se debe crear un freno de seguridad.
“Necesitamos que las empresas del sector hagan más para abordar la seguridad de la IA, pero hemos llegado a un punto en que también necesitaremos que los gobiernos hagan más”, aseguraba Smith, que reiteró la necesidad de crear un “freno de seguridad” (una capacidad de parada o desaceleración de sistemas que operan de forma autónoma en infraestructura crítica o entornos automatizados) que, además, esté “lo más cerca posible del usuario”. “Tiene sentido que un laboratorio tenga un freno de seguridad, pero no solo en el laboratorio; por ejemplo, en servicios en la nube, con controles al alcance del usuario, igual que un interruptor eléctrico en casa”, explicaba.
Además, cree que se debe exigir responsabilidades ante futuros posibles incidentes. “Si alguien es responsable de un agente de IA que entra en tu casa o negocio, debe existir una obligación legal de informarte”, señalaba.
Según su visión, los modelos frontera necesitan evaluaciones de capacidades y riesgos por parte de evaluadores independientes y advierte sobre la tentación de “dejar a los laboratorios contratar y controlar a sus propios evaluadores”. “Eso no suena a receta para una evaluación independiente y efectiva”, añadió. “Siempre que un producto crea desafíos fundamentales de seguridad, los evaluadores trabajan para el sector público o están estrechamente gestionados por él. Necesitamos estándares reales y efectivos de seguridad, y que el público confíe en ellos”.
Preguntado por quién debería “tirar del freno”, cree que se debe apostar por un enfoque escalonado. “Debemos poner el freno de seguridad tan cerca como podamos del usuario del sistema”, con capas adicionales en la nube, centros de datos o, en ocasiones, en la propia empresa del modelo.
Eso sí, este responsable también cree que el AI Act europeo puede ser “demasiado largo, pesado y, francamente, demasiado detallado” como para convertirse en el estándar a seguir, Según defendía, las regulaciones más ligeras son más fáciles de aplicar, equilibran mejor con la innovación y cuando tienen menos detalle suelen mantener su relevancia cuando la tecnología cambia”. Eso sí, también se mostró contrario a la auto regulación. “No creo que la ‘fair AI’ funcione. No basta pedir al sector que haga lo mejor”.