





La administración pública frente al reto del ‘Zero Trust’
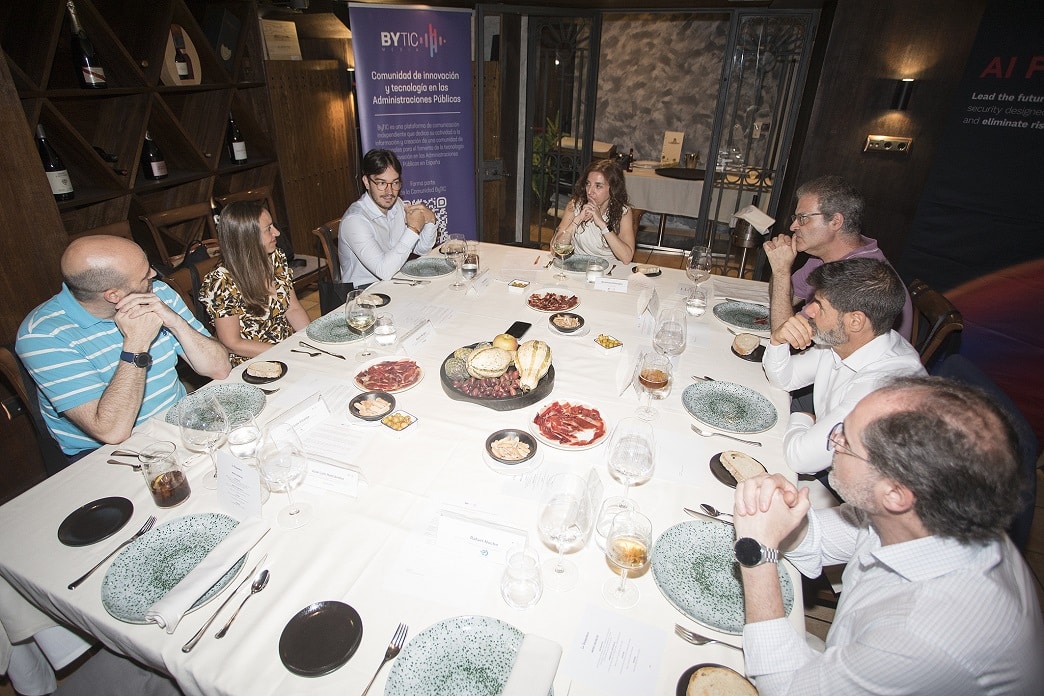
En un encuentro ejecutivo de ByTIC, varios responsables de administraciones públicas debatieron sobre Zero Trust como un equilibrio entre seguridad y funcionalidad
El avance del teletrabajo, la explosión de servicios en la nube y la creciente complejidad de los ecosistemas tecnológicos han desdibujado por completo el perímetro de seguridad tradicional, obligando a las instituciones a repensar sus estrategias.
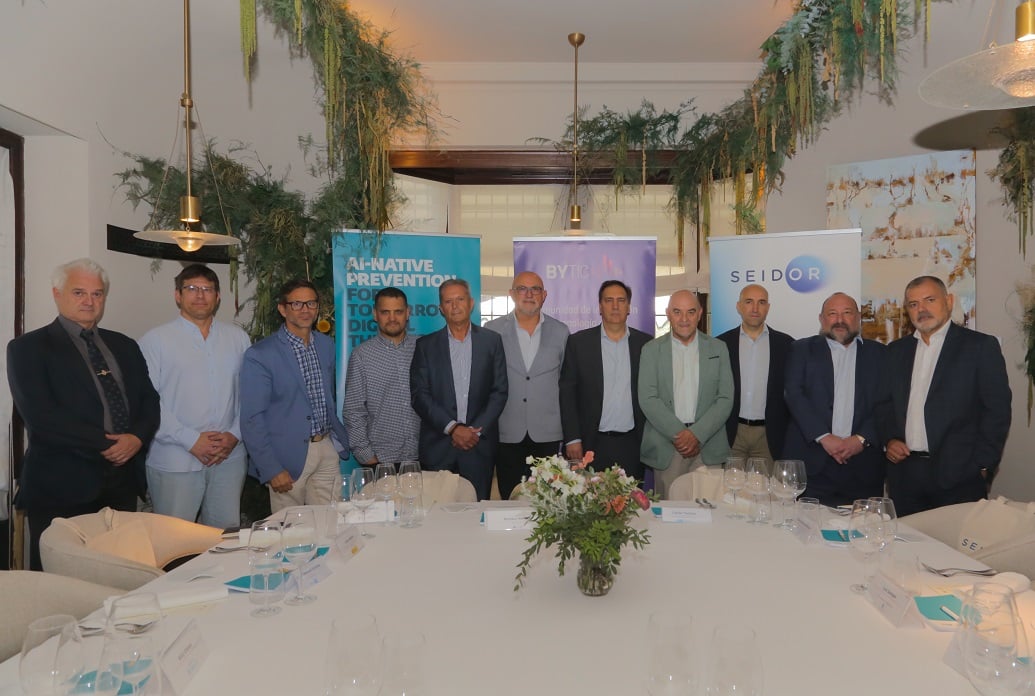
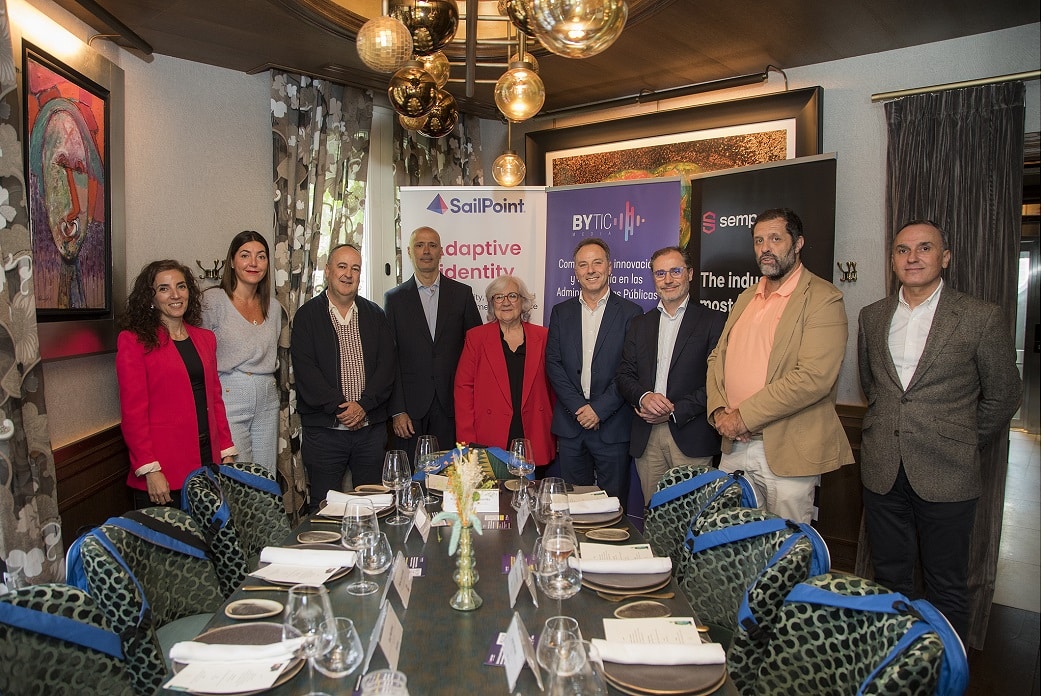
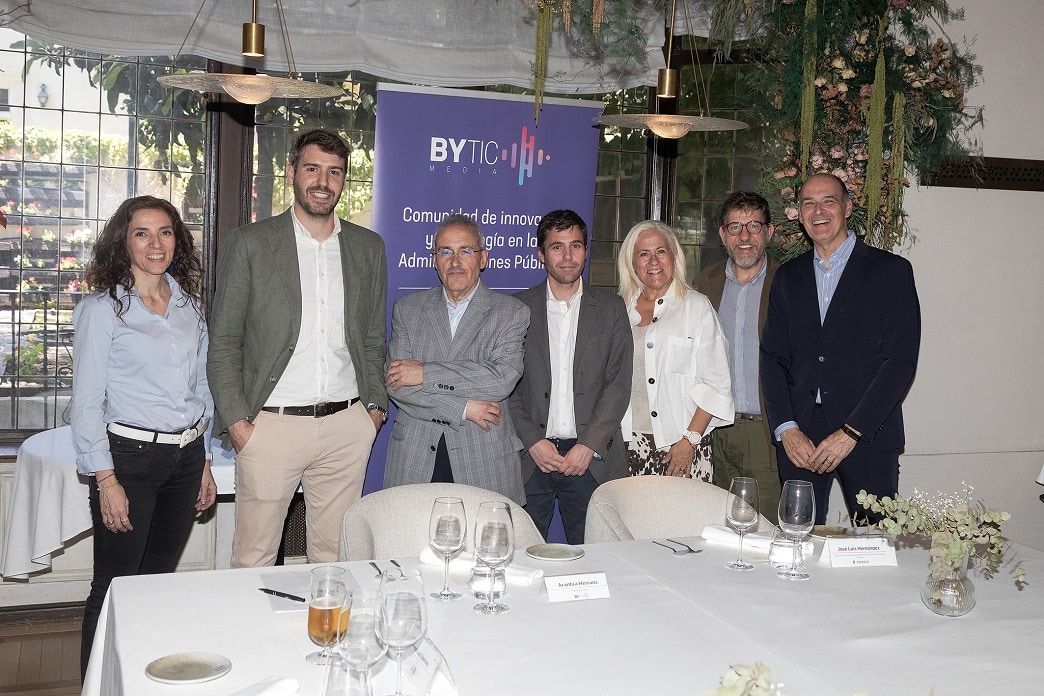
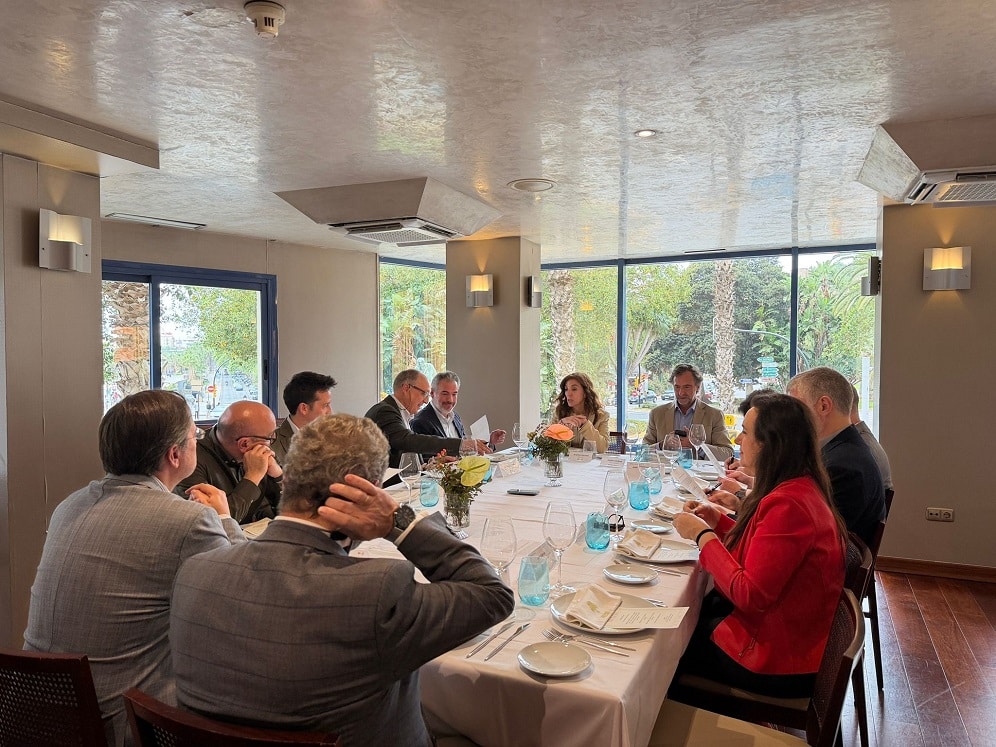
Así al menos lo expresaron diversos expertos del sector público en un encuentro ejecutivo de ByTIC patrocinado por TrendAI en el que se abordó la implantación de modelos de ‘confianza cero’, un camino necesario pero lleno de desafíos culturales, operativos y tecnológicos.
Así, podemos decir que la transformación digital ha dinamitado los muros del castillo. Aquella idea de un perímetro seguro y bien definido, donde todo lo que estaba dentro era de confianza y lo de fuera, una amenaza, es hoy una reliquia del pasado. La pandemia aceleró una transición inevitable hacia modelos de trabajo híbridos y un mayor uso de servicios externos, forzando a las administraciones públicas a enfrentarse a una nueva realidad: el perímetro ya no existe. Es ahí donde entra en juego la filosofía ‘Zero Trust’ o ‘confianza cero’, que se basa en no confiar por defecto en ningún usuario o dispositivo, verificando siempre la identidad y el contexto de cada acceso y que se presenta no como una opción, sino como una necesidad imperiosa.
En el encuentro, responsables de ciberseguridad de distintas áreas de la administración pública española analizaron los retos y avances en la implementación de esta estrategia. Pablo Mattern, responsable de ciberseguridad del Hospital La Paz de Madrid, describió con claridad el cambio de paradigma, asegurando que «venimos de una arquitectura en la que la persona que estaba fuera del hospital era siempre un externo». «Alrededor de las administraciones poníamos un muro muy alto, un perímetro. Cualquier persona que estuviera dentro podía tener acceso a la mayoría de recursos», señalaba. Sin embargo, la irrupción del teletrabajo y la telemedicina ha cambiado las reglas. «Esta barrera que ponemos alrededor de nuestra organización desaparece», sentenció Mattern, añadiendo que la conexión constante con proveedores y el auge de la telemedicina hacen del ‘Zero Trust’ algo ineludible. «No es algo ya que sea opcional. Es algo que tenemos que trabajar para que nuestros sistemas estén empapados».
Esta visión, sin embargo, se topa con las particularidades de cada organismo. Juan Luis Vicente, del área de organización y planificación digital de la Agencia Tributaria, presentó un enfoque radicalmente distinto, marcado por la naturaleza crítica de los datos que manejan. «En la Agencia Tributaria los entornos son totalmente aislados. Solamente determinados puntos están permitiendo ese intercambio de datos. El resto son, perfectamente, podríamos definirlo, como silos», detalló. En su organización, la seguridad prevalece sobre la agilidad, limitando drásticamente la conectividad. «No permitimos el envío de correos o adjuntos, salvo determinadas personas, y bajo un permiso previo. Por lo tanto, estamos penalizando de alguna forma esa velocidad respecto a lo que sería la seguridad».
Tecnología y cultura
El principal escollo para una adopción generalizada de la ‘confianza cero’ no es solo tecnológico, sino también cultural. Miguel Ángel Abeledo, CISO de Tragsa, lo calificó como «un reto muy complicado desde un punto de vista tecnológico y, sobre todo, cultural». Abeledo destacó la dificultad de transitar desde modelos tradicionales como VPNs hacia un paradigma donde se desconfía por defecto de todo y de todos. «En organizaciones tan grandes como la nuestra, 30.000 empleados que están ubicados en cualquier parte de España, es complicado», admitió. «Fundamentalmente por la parte de la cultura, de que los usuarios entiendan que desconfías de ellos por defecto y por naturaleza. No es algo que va a costar muchísimo».
David Guijas, del área de operaciones de seguridad en el Centro Criptológico Nacional (CCN-CERTIC), coincidió en que el perímetro se ha difuminado, especialmente con el auge de los servicios en la nube. «Ya no vamos a datos on-prem, sino que ya incluso la propia industria te está redirigiendo hacia datos que están en la nube. Entonces ya el perímetro está difuminado, prácticamente no existe», afirmó. Guijas también subrayó la importancia del apoyo directivo para superar la resistencia interna. «Es muy importante también que la directiva esté involucrada y dé el apoyo concreto a que se puedan implantar estas medidas», ya que a menudo se perciben como un obstáculo para la agilidad del trabajo.
El debate puso de manifiesto la tensión constante entre la experiencia de usuario y la seguridad. «Si yo quisiera una seguridad completa, basta con que yo estuviera aislado de todo, lo cual es imposible», reflexionó Juan Luis Vicente. El simple hecho de usar software moderno, como suites ofimáticas en la nube, obliga a abrir canales de comunicación. «Si yo doy flexibilidad, eso empieza a abrir puertas, donde es muy difícil ver todas las casuísticas que se pueden producir», añadió, destacando el reto de dar servicio al ciudadano sin comprometer la seguridad. «Si tú al usuario le pones impedimentos y dificultades, obviamente va a rechazar esa tecnología».
El entorno hospitalario representa el caso más extremo de este equilibrio. Pablo Mattern explicó cómo la disponibilidad de los sistemas puede ser, literalmente, una cuestión de vida o muerte. «En un ordenador de urgencias no puedes estar haciendo que el equipo funcional esté logueándose y poniendo su contraseña cada vez que quiere hacer algo», comentó. Medidas básicas de seguridad, como bloquear un dispositivo tras varios intentos fallidos, son inviables en equipos médicos críticos. «Tú eso no lo puedes hacer, por ejemplo, en un ordenador que esté conectado a un respirador o una bomba de insulina, porque que se bloquee ese ordenador supone que puedes poner en riesgo la vida de una persona».
Por eso, la visibilidad se erige como el primer pilar fundamental. Beatriz Burgos, Regional Account Manager de Trend Micro, lo resumió de forma contundente al asegurar que «antes de toda la parte de Zero Trust, hay algo que es bastante más valioso e importante, que es la visibilidad. Visibilidad de toda tu infraestructura, de quién se conecta a ella, de quién accede a ella». Solo con un conocimiento completo del ecosistema tecnológico, desde los servidores hasta un termómetro con dirección IP, es posible empezar a construir un plan de seguridad a medida. «Una vez que ya tienes la visibilidad de tu entorno es cuando ya puedes tomar medidas y en algunos casos será Zero Trust, en otros casos será otra cosa», concluyó.
Un difícil equilibrio
El camino hacia la ‘confianza cero’ en la administración pública está trazado, pero cada paso revela la complejidad de un viaje que obliga a equilibrar seguridad, funcionalidad, cultura y, en ocasiones, la propia vida.
Estos responsables debatieron sobre los sistemas heredados y el factor humano como principales brechas en la protección de infraestructuras críticas, poniendo de manifiesto la compleja realidad de proteger infraestructuras críticas en ámbitos como la sanidad, la defensa y la hacienda pública.
Uno de los problemas más persistentes en las grandes organizaciones sigue siendo la convivencia con tecnología obsoleta. David Guijas, experto en ciberseguridad, describió un escenario común, en el que un equipo con «Windows 7 que a lo mejor ya está fuera de soporte y ya no tienes parcheo. Tienes que empezar a buscar, puedes meterlo por ahí para que esté lo menor expuesto posible. Tienes que buscar alternativas para que puedas tú con cierta comodidad, por decirlo de alguna manera, convivir con un entorno que sabes que es por defecto inseguro».
Juan Luis Vicente profundizó en la inercia que mantiene vivos estos sistemas. «Estás con ese entorno diciendo: ‘el año que viene lo quitamos, ya lo tenemos planificado’. El año que viene ya son dos. Ahora me surge otra necesidad. Sigo, sigo. Ahora resulta que no lo voy a tocar», explicó. Vicente alertó sobre la parálisis que se genera cuando la tecnología envejece hasta un punto de no retorno: «Ha llegado un momento en que has pegado dos saltos hacia delante y ya no hay forma de hacer nada con eso, rezar que no se rompa».
Javier Díaz, otro de los participantes, añadió que a menudo estos sistemas provienen de desarrolladores que ya no existen, lo que impide cualquier actualización. «Ya no existe la empresa que lo desarrolló, no hay evolución, no se ha adaptado a las necesidades actuales, no se ha pensado en la seguridad en el desarrollo», lamentó. En este contexto, soluciones como el parcheo virtual se presentan como un remedio necesario. Miguel Ángel Abeledo confirmó su utilidad: «Sí, tenéis virtual patching para ahora Windows 7. Sí, lo hay».
El auge de la inteligencia artificial (IA) ofensiva añade una nueva capa de urgencia a la protección de estos sistemas. «Con lo de la IA del ataque, lo que hablábamos de la IA ofensiva, está muy preocupado con el tema este del perímetro difuso y cobra mucho más valor el tema de tener los sistemas parcheados», señaló Díaz. Esta necesidad de priorizar fue refrendada por Abeledo, quien destacó la importancia de una estrategia inteligente: «No es cazar toda la vulnerabilidad, sino que a ti [la] inteligencia te diga dónde tienes que parchear prioritariamente, que es más complicado».
Entre el desconocimiento y la impaciencia
Más allá de la tecnología, el comportamiento de los usuarios fue señalado como el eslabón más débil. Pablo Mattern compartió la frustración que genera la comparación constante entre centros. «Nos vienen facultativos y nos dicen: ‘¿pero por qué no lo podéis hacer si en el hospital tal ya lo tienen?’. Y claro, nosotros decimos: ‘¿cómo lo han conseguido?’».
Esta presión conduce a lo que Miguel Ángel Abeledo denominó el Shadow IT (tecnología en la sombra), donde los usuarios buscan soluciones por su cuenta. «El que no le das lo que quieres, pues ellos buscan las habichuelas para implementar sus propios métodos», afirmó. Mattern coincidió, subrayando la audacia de algunos usuarios: «Los médicos son muy listos y de repente, además, pasa mucho que ellos vienen ya con la solución».
La facilidad con la que hoy se pueden crear aplicaciones improvisadas agrava el problema. «Esto ha hecho una aplicación en Visual, en JavaScript, ha metido algo en Python. Ves que te han empezado a abrir brechitas», advirtió Juan Luis Vicente. Beatriz Burgos añadió que estos desarrollos caseros incluyen incluso modelos de IA: «Su modelo es LLM que se hacen los propios informáticos en los hospitales específicos para analítica de imágenes y demás. Y además modelos LLM que pueden tener también brechas de seguridad».
La discusión también abordó la dificultad de mantener un inventario completo de activos en la red, sobre todo ante la posibilidad de que se compartan contraseñas o alguien acceda desde sus dispositivos personales. Javier Díaz reconoció que la tecnología permite controlar estos accesos, pero la jerarquía a menudo lo impide: «Nos han llegado a decir que según qué usuario, pues no le puedes cortar, tiene acceso libre a según qué cosas simplemente por el perfil que tiene. ¿Cómo se le va a cortar la navegación a la ministra?».
Brechas inesperadas y la búsqueda de atajos
Los expertos compartieron anécdotas que ilustran la creatividad de los usuarios para sortear las restricciones de seguridad, a menudo por simple comodidad. «Ya están creando esas mínimas brechas de seguridad por comodidad, pero todo el mundo sabe que en un departamento IT hay muchos atajos que no los cuentas y los utilizas como ayuda, pero al final es un problema», confesó Juan Luis Vicente.
Los hallazgos pueden ser sorprendentes. Pablo Mattern reveló haber encontrado actividad anónima en su red: «Hemos llegado a detectar nodos Tor dentro de la infraestructura del hospital». En otra ocasión, se enfrentaron a una situación insólita: «Usuarios que estaban cursando en un máster de ciberseguridad y se pusieron a hacer un test de pentesting a uno de los servidores del hospital». Mattern concluyó de forma tajante: «El propio trabajador es el vector principal por el que la arquitectura podría desmoronarse en cualquier momento».
David Guijas, describiendo la diversidad de usuarios en su entorno, que incluye desde personal de hospitales hasta unidades militares desplegadas, explicó que la inmediatez a menudo prevalece sobre los protocolos. «Por no encontrar muchas veces la necesidad de la inmediatez por la jerarquía que tienen los militares, pues se buscan las habichuelas por otras rutas y al final te están buscando a ti el problema», señaló.
Juan Luis Vicente justificó esta impaciencia por la lentitud de los procesos burocráticos. «Entre los tiempos que manejamos nosotros, cada vez que alguien te pide algo hasta que le respondes, pasa una semana o dos […] la gente se cansa», explicó. Esta frustración lleva a soluciones improvisadas como usar el móvil personal para transferir datos, burlando los controles del portátil corporativo. «Tú crees que tienes todo controlado, […] pero está entrando cosas», sentenció.
Hacia una cultura de seguridad proactiva
Frente a esta realidad, los expertos coincidieron en la necesidad de cambiar el enfoque, moviéndose hacia una cultura de «restricción por defecto» y una mayor concienciación a todos los niveles, especialmente en la alta dirección. Miguel Ángel Abeledo subrayó que la nueva normativa europea responsabiliza directamente a los directivos. «Lo que nos viene de Europa pone en primera fila de responsabilidad a la alta dirección, ser conscientes de que un error en una toma de decisión les afecta a ellos», advirtió.
Abeledo insistió en que la seguridad debe ser una prioridad estratégica. «Un error en una mala política, por un fallo de velocidad de querer ser más productivo, puede provocar que todo lo que habías hecho se caiga abajo», declaró. «La gente tiene que saber que no puede hacer lo que quiera por defecto y que tiene que esperar».
No obstante, implementar estas restricciones choca con la realidad del poder en las organizaciones. Juan Luis Vicente planteó un dilema: «Si tú pones limitaciones a un médico, ¿quién es importante en el hospital, el médico o el ordenador?». En su experiencia, ciertos perfiles de usuario se resisten a cualquier directriz: «Se ponen pies en pared y te dicen que ya puedes marcar la directriz, que esto lo vamos a hacer de esta forma».
Finalmente, la conversación derivó hacia la justificación de la inversión en ciberseguridad. Es difícil vender la prevención cuando no hay incidentes visibles. «Cuando no pasa nada y pasa más de dos años o un año sin incidentes, empiezas a ver que es un coste», comentó Vicente. Por ello, Miguel Ángel Abeledo enfatizó la necesidad de cuantificar el riesgo: «Lo que los responsables de seguridad tenemos que tratar de aprender o mejorar es la venta hacia los que toman las decisiones de que esto va dinero. Proyectar que lo que tú estás gastando en prevención es más barato que lo que te cuesta el incidente».
En un entorno donde los recursos son limitados, David Guijas señaló la dificultad de priorizar la seguridad frente a necesidades operativas inmediatas. Convencer a un proveedor de instalar herramientas de seguridad propias en sus sistemas es una lucha constante. Sin embargo, concluyó con una reflexión sobre el poder de la disuasión: «Simplemente la idea de que le va a costar más entrar en tu entorno que en otro le puede ser suficiente para que vaya a otro entorno más que al tuyo, aunque tú seas goloso».
El debate dejó claro que la ciberseguridad es una batalla continua que se libra tanto en el frente tecnológico como en el psicológico y cultural.