




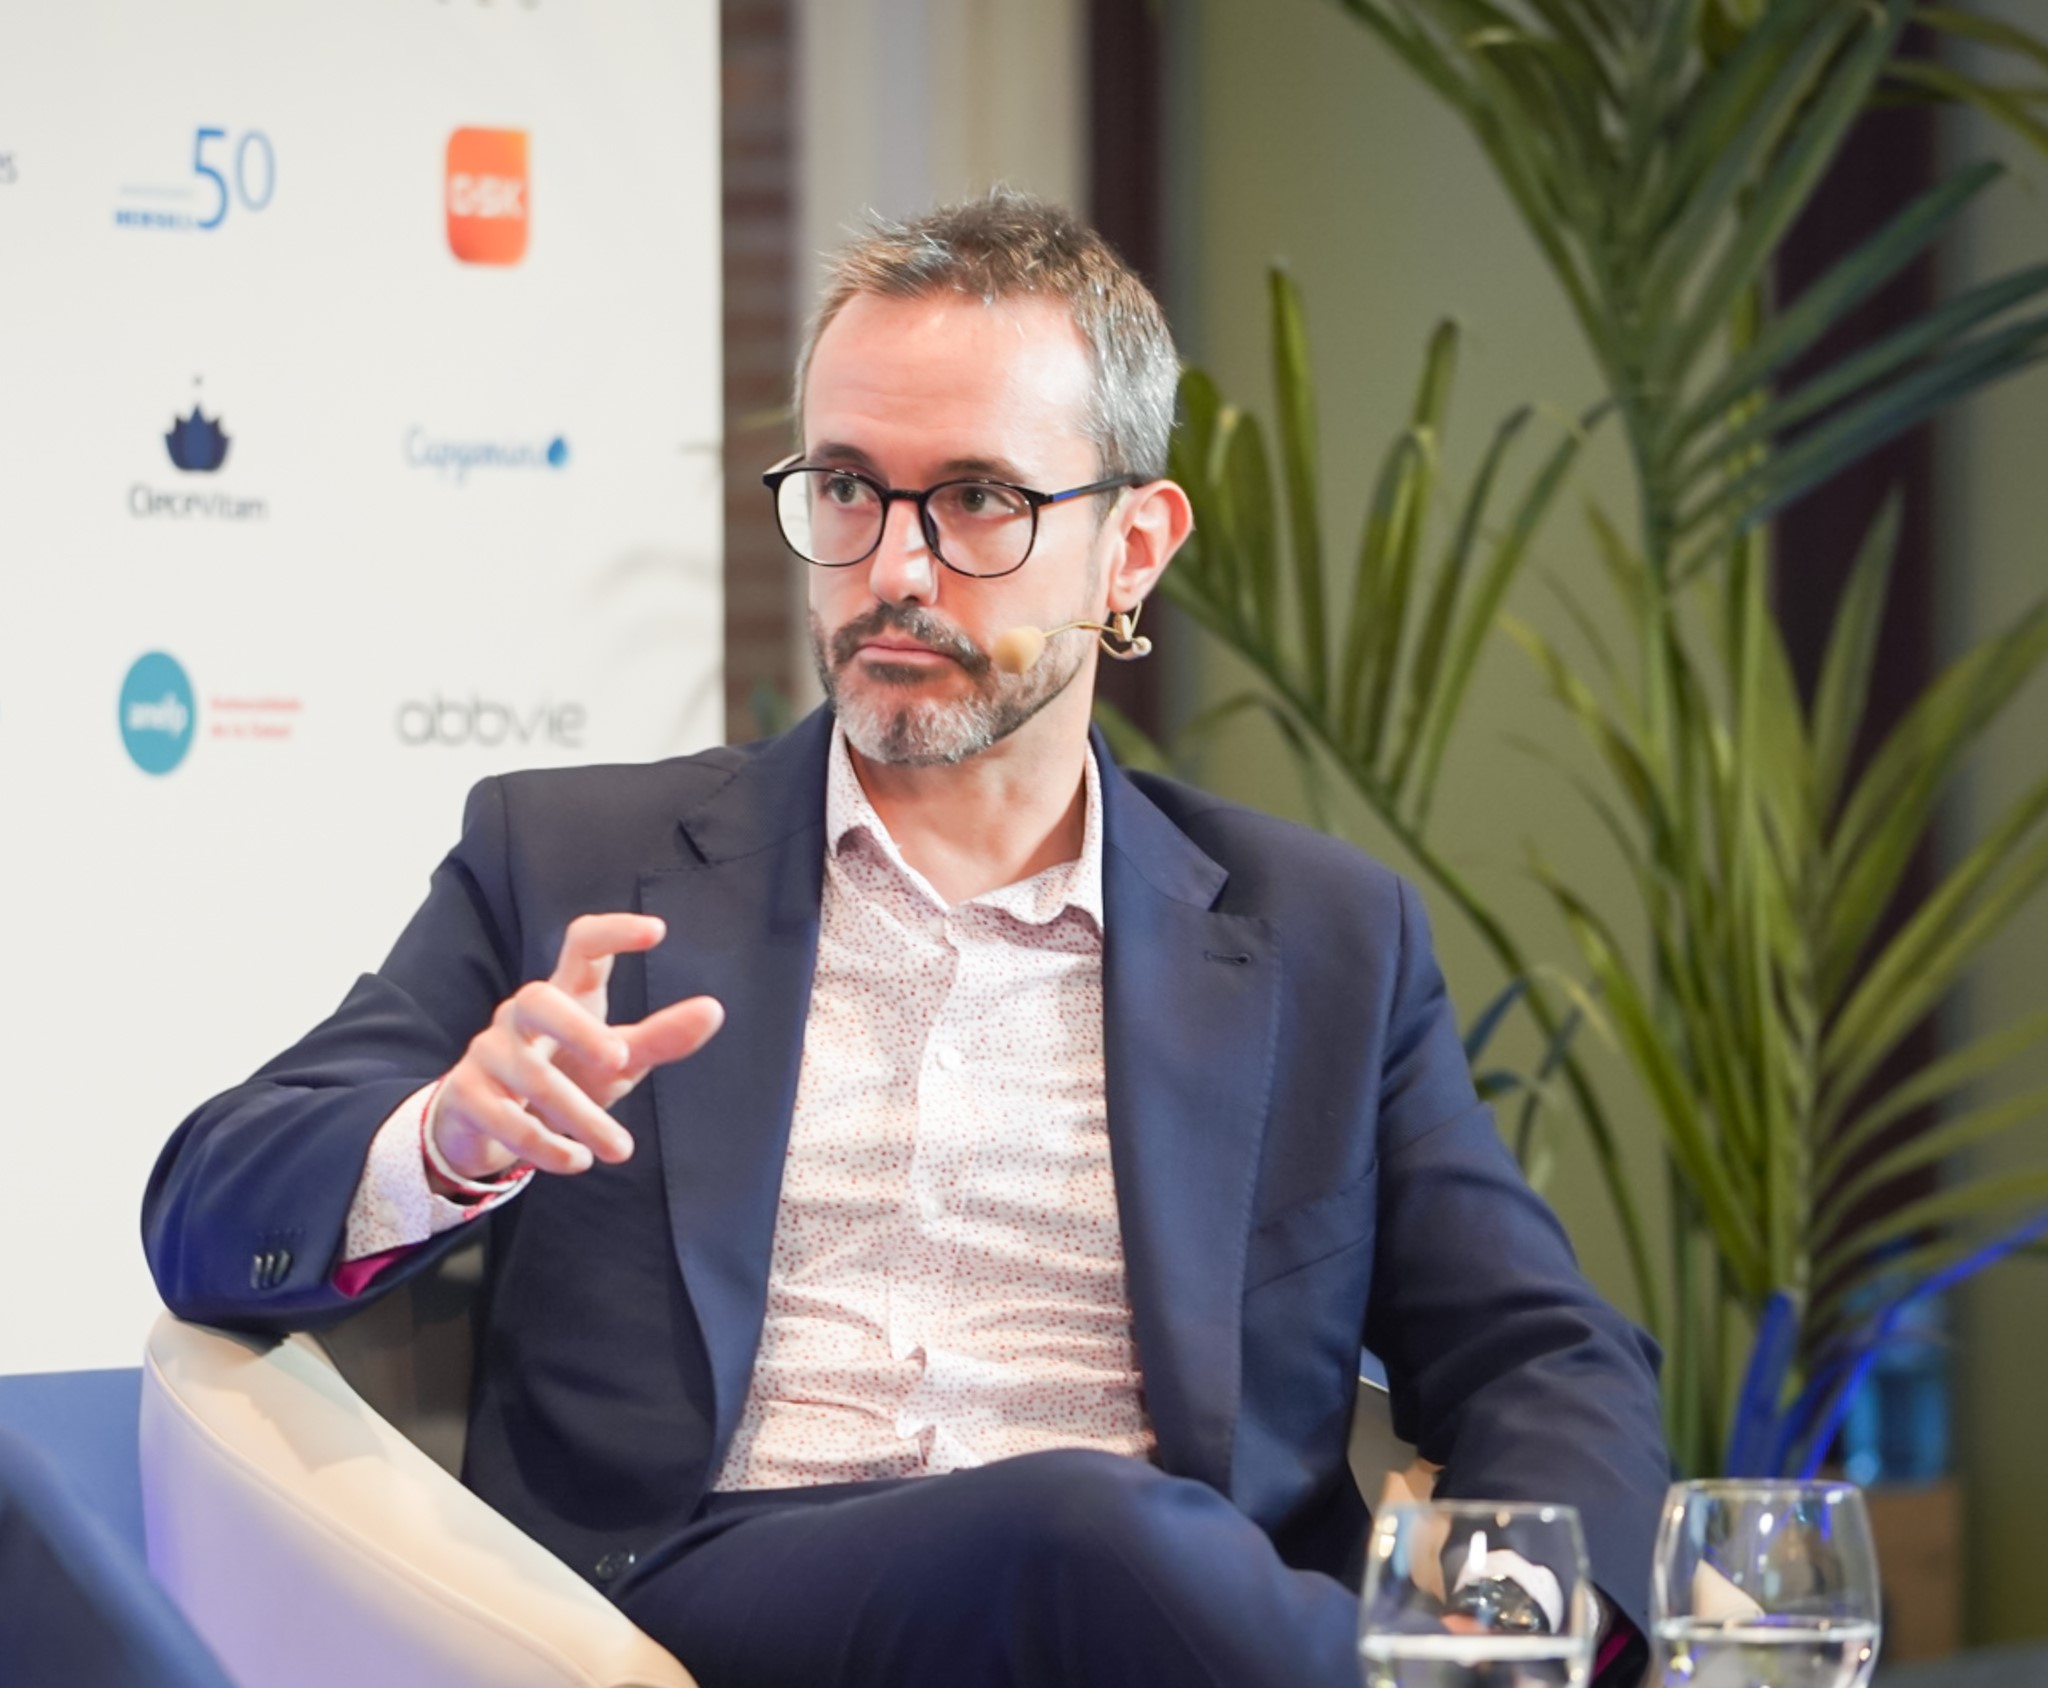

Antonio García, CEO de Teldat: “La ciberdefensa geoestratificada no es proteccionismo: es resiliencia para las infraestructuras críticas europeas”

Teldat es una compañía tecnológica española con 40 años a sus espaldas cuyo futuro pasa por la ciberseguridad y la inteligencia artificial, según adelanta su CEO, Antonio García, quien en esta entrevista nos detalla por qué la empresa forma parte de SAFENet y la importancia de que sectores críticos como la administración dependan de proveedores europeos.
Entrevista con Antonio García, CEO de Teldat
Teldat se ha incorpado a SAFENet (Sovereignty Alliance for European Network Technology), ¿Qué es esta entidad?
SAFENet t es una alianza de proveedores europeos que viene a defender la soberanía digital y promueve redes seguras, tanto desde el punto de vista de acceso de comunicaciones como de ciberseguridad.
Somos la primera empresa española y, a día de hoy, dentro de ese conglomerado de compañías de índole europeo, 100% europeo, somos la única empresa española que formamos parte.
¿Por qué está limitado a redes y seguridad?
Por todo lo que ha venido geopolíticamente y todo lo que ha sucedido. Las declaraciones por parte tanto de China como de Estados Unidos, las injerencias gubernamentales en empresas tecnológicas… En este caso, en Estados Unidos es muy conocida la Patriot Act, que permite a los gobiernos locales tomar control y acceso de las empresas privadas tecnológicas. En China hay hasta siete leyes. En ciberespionaje, en Israel tienen la ley del Iron Shorts. Europa ha venido a decir que determinados tipos de infraestructura crítica hay que protegerlos. En todas esas empresas tiene que suponerse un marco europeo definido por la NIS 2, la CRA, etcétera. Lo que viene a decir SAFENet es: señores, esto está muy bien, pero que sepáis también que podéis contar con proveedores nacionales que os proporcionen ese servicio, que el 100% del capital social y de la tecnología esté desarrollado en fronteras europeas.
No estamos sujetos ni a la ley de espionaje china ni a la Patriot Act, etcétera. Las infraestructuras críticas son elementos que hay que proteger dentro de nuestras fronteras, de forma que, en caso de una injerencia gubernamental, no estén sujetas a gobiernos extranjeros.
¿Por qué no forman parte grandes empresas europeas de networking como Ericsson o Nokia en esta alianza?
Es muy buena pregunta. Desconozco el motivo por el que no forman parte. Hay una serie de requisitos que debes cumplir para participar en esta alianza: lo primero, ser proveedor de comunicaciones o de ciberseguridad; lo segundo, que el 100% del capital de la compañía esté en fronteras europeas; y lo tercero, que el 100% del I+D esté también contenido dentro de esas fronteras. Nosotros cumplimos.
Desconozco si las empresas que no forman parte de esa asociación es porque no quieren o porque sencillamente no cumplen esos requisitos.
Tal y como está montada ahora mismo la estructura de las infraestructuras de telecomunicaciones y de ciberseguridad, ¿es posible aspirar a que todas las comunicaciones críticas, administraciones públicas o determinados actores críticos dependan únicamente de proveedores europeos?
Yo creo que es 100% factible. Has mencionado empresas superpotentes en el sector, como Nokia y Ericsson. Teldat es una empresa puntera desde el punto de vista de ciberseguridad. La banca es un sector que, a priori, no tiene problemas de presupuesto y es capaz de probar diferentes proveedores y confiar en nosotros. En México tenemos el 90% de la tecnología en temas de segmentos de B2B. Es decir, tenemos tecnología competitiva que puede estar en el mismo ámbito que proveedores de Estados Unidos o China.
Yo sí creo en las capacidades que tenemos dentro de Europa. A día de hoy somos capaces de complementar todo el ciclo de producción. Vivimos en un mundo globalizado. Dentro de nuestras capacidades, sí podemos decir que tenemos esa independencia tecnológica.
¿Qué estáis haciendo como asociación para dar a conocer el mensaje?
Las comunicaciones es un sector crítico. Hace 5 o 10 años, si yo te comentaba que las comunicaciones eran un sector crítico, probablemente dijeras “es un commodity”, algo que se da por hecho. Pero si ahora te digo que aproximadamente la mayor parte de la infraestructura de utilities, eléctricas o agua está telecontrolada a través de una red de comunicación, la percepción cambia.
En la guerra de Irán, lo primero, antes de mandar cualquier misil, hubo un apagón de ciudadanos de toda la red de telecomunicaciones. ¿Puede existir en Europa? Por supuesto, y hay que protegerse. ¿Qué hacemos nosotros como asociación? Primero, concienciar a la Unión Europea de que esto es un riesgo latente y que la mejor manera de mitigarlo es protegerlo, y protegerlo primero desde el punto de vista de estándares de ciberseguridad: CRA, NIS 2, que son los estándares que a día de hoy se están implantando en lo que se considera el abanico de infraestructura crítica.
Y lo segundo: que lo mejor es hacerlo con proveedores nacionales. Ahí abarcamos lo que en Teldat bautizamos como seguridad geoestratificada. Es decir, protege toda tu infraestructura, pero garantiza que al menos uno de los elementos que te está protegiendo tenga un componente nacional. No es un tema de proteccionismo.
No es “comprad infraestructura nacional de proveedores europeos porque queremos poner ese limitante”. Es un tema de resiliencia. Consideremos los sectores críticos y protejámoslos con proveedores locales.
En lo que a proveedores locales se refiere, ¿lo limitáis al proveedor —en el caso de España, a Teldat— o lo englobáis dentro de todo el paraguas europeo?
Todo el paraguas europeo. Fabricantes con I+D propio y fabricación de productos dentro de Europa. Puedes estar en el sector de las telecomunicaciones o la ciberseguridad, pero ser un proveedor de servicios. Hay mucha gente que provee esos servicios. Nosotros hablamos del código fuente de lo que está desplegado dentro de esa infraestructura, de I+D puro: equipos con una serie de capacidades o firewalls virtualizados.
Al final, son líneas de código que se están multiplicando y, ni que decir tiene, ahora mismo desde el punto de vista de inteligencia artificial… A día de hoy hay un montón de ataques dirigidos. Hemos visto exponencialmente cómo está creciendo con la inteligencia artificial. Dentro de Europa, para bien o para mal, tenemos iniciativas como Mistral. Nos queda mucho recorrido. Tenemos que protegernos, y qué mejor que lo hagan las empresas locales.
Se está ahora también en el desarrollo de CADA y de otras legislaciones europeas. Quería saber si estabais también en negociaciones con la Unión Europea para que se os tenga en cuenta, los objetivos que perseguís como asociación.
Sí, estamos participando activamente. Estamos proponiendo una serie de medidas para garantizar la resiliencia europea en caso de ataques híbridos. Ya es decisión de los diferentes organismos aplicar estas iniciativas. Hace 3 o 4 años salió la regulación en el ámbito de 5G, en la cual la Unión Europea establecía una lista de países críticos.
Era un listado de aquellas empresas que no podían proporcionar esa tecnología, y se generó mucho revuelo con Huawei. Ahora se va a formalizar más: empezó con la NIS, la NIS 2 y la CRA ya viene a ser aplicada. Nosotros, como empresa europea, tenemos obligaciones al fabricar dentro de Europa. La primera, certificaciones como el INCIBE, el CCN, y el Common Criteria. Ahí no solo hemos certificado con certificaciones altas toda nuestra tecnología, sino que hace ya un año nos dieron la NATO Restricted, que es tecnología ya de grado militar. También participamos activamente en el cumplimiento de la CRA. La CRA, por ejemplo, obliga a publicar las vulnerabilidades de todo tu software, las actualizaciones y parcheos de todos tus firmware. Empresas chinas no tienen esas obligaciones. Nosotros debemos tener trazabilidad de todos los componentes que hemos producido, una serie de características para poder promocionar esa tecnología dentro de infraestructura crítica.
A día de hoy, es obligatorio que la empresa sea europea. La normativa dice que tienes que acogerte a este tipo de medidas. Pero queremos insistir más: la bandera del país que te está protegiendo y la posibilidad de que ese país pueda estar sujeto a gobiernos extranjeros también tiene que formar parte de ese listado.
¿Qué objetivos tenéis marcados?
De momento no tenemos esa hoja de ruta; estamos en estados iniciales. La asociación lleva poco tiempo. Fue un golpe en la mesa, desde el punto de vista de nosotros como proveedores, asociarnos y crear esa concienciación de “oye, hay empresas tecnológicas serias dentro de Europa que pueden proporcionar esa resiliencia”. Pero uno de los hitos que tenemos que cumplir es hacer esa hoja de ruta: qué objetivos queremos, con qué plazos, y ponernos a trabajar en ello.
¿Qué le diríais a otros proveedores europeos para que se asocien a vuestra organización?
Les diría exactamente lo mismo que nuestro mantra interno: esto no es un tema de proteccionismo, es resiliencia, estrategia, apostar por proveedores locales con tecnología competitiva para proporcionar soluciones a la vanguardia a administraciones públicas, operadoras, utilities, etcétera. Si creéis que se pueden desarrollar y fabricar las cosas dentro de Europa, que vuestros diseños y capacidades son competitivos y están a la vanguardia, la asociación es el mejor marco para exponer esas capacidades.
En relación a precios: hay clientes que pueden pensar que si lo compro en China o en otros países—no vamos a poner nombres—me sale más barato. ¿Qué responderíais?
Primero, que típicamente casi todos fabricamos en los mismos sitios y en las mismas fábricas. Al final hay un coste fijo de materia prima; de ahí puede haber fluctuaciones del 10–20% arriba o abajo. El coste no suele ser un desencadenante tan crítico. Segundo, tenemos clientes corporativos que no tienen problemas de capital; me gusta el ejemplo de la banca. La banca, a priori, asume la obligación de estar a la vanguardia en protección y, por tanto, prueba todas las tecnologías y elige la que considera más competitiva en capacidades y precio. Tercero, ya me gustaría decirte que solo vendemos en España, pero el 70% lo exportamos. Con este panorama, clientes con deep pockets, capital suficiente para comprar, escogen nuestra tecnología. Desde el punto de vista de funcionalidades, nadie puede decir que un fabricante chino o estadounidense tenga algo que envidie—en este caso a Teldat—en firewalls de acceso. No habrá detrimento para una operadora o una utility al escoger un fabricante europeo: la tecnología es competitiva y, a día de hoy, la están adquiriendo. En precios, lo único que puedo indicar: jugamos con las mismas reglas que cualquier empresa privada. Tenemos que dar beneficios por las unidades que vendemos y, como te comentaba, el PCB es fijo. Cuando vemos precios por la mitad de los establecidos por la propia materia prima, eso es dumping: vender por debajo de los costes de producción. A día de hoy, las empresas chinas tienen un organismo que se llama Sinosure—como el CESCE español—que subvenciona tecnología china para venderla fuera. Yo esas capacidades no las tengo; no tengo un organismo gubernamental que me permita vender a la mitad de mis costes porque lo paga el gobierno para incentivar ayudas. Ellos nos echan en cara que lo hacemos con la agricultura y digo: la agricultura es por otro motivo distinto; no exportamos granos, tenemos que importar cereal; lo hacemos por un tema estratégico de no tener dependencia del cereal en caso de guerra. Pero ellos han torcido esa balanza: han creado Sinosure y son capaces de vender con condiciones de financiación a cinco años. Despliegan equipamiento y tecnología y, al cabo de cinco años, es cuando les tienes que pagar, con las unidades ya amortizadas. Ni nosotros, ni los estadounidenses, ni los israelíes tenemos esas capacidades. Esa es la pura verdad. Sucedió con las placas solares, ha sucedido con los coches, y puede suceder con toda la tecnología de telecomunicaciones que forma parte de sus planes quinquenales y que el gobierno chino está apoyando. Como empresa china, no me quejaría; pero desde el punto de vista de competitividad y libre mercado, como empresa europea u occidental, me parece que no deberíamos permitirlo.
¿Consideras que alguno de los actores industriales a los que os dirigís especialmente está más sensibilizado o receptivo a vuestro mensaje?
En general, casi todos nuestros clientes están muy sensibilizados. Te puedo hablar de distribuidoras eléctricas en Alemania, Francia, Italia, España, Portugal. La sensibilización existe, pero manda la cuenta de resultados. Los clientes que buscan tecnologías y capacidades, el precio nunca es un problema; esos son los clientes tipo con los que solemos trabajar. Nadie puede poner en duda las capacidades de un firewall para estar protegido.
Me gusta el ejemplo del automóvil: la seguridad está embebida. Nadie te dice “te cobro más por tener tres airbags”. Compras esa marca porque sabes que te va a proteger, independientemente del precio, que lo tendrás dentro de la línea de presupuestos. ¿Existe sensibilización? Sí, y puede crecer, y debería. Ese es el motivo de la asociación SAFENet. Muchas veces hay que ser objetivos: nos ofertan una tecnología muy buena a un precio muy competitivo; esos son los dos valores que deben tener en cuenta.
La Unión Europea iba a obligar a los grandes bancos a demostrar su resiliencia ante un posible ataque con inteligencia artificial, cuando se empezó a hablar de que las inteligencias artificiales se estaban yendo de mano y los primeros modelos podían ser potencialmente peligrosos contra la humanidad. ¿Creéis que ese tipo de iniciativas os pueden ayudar a sensibilizar a los clientes, a decir “si tengo que mostrar resiliencia, no puedo depender de actores que un día dejan de ser confiables”?
Me parece un ejemplo excelente. Cuando llegó la iniciativa de Mithos, lo primero que hizo Mithos fue censurarlo para empresas que no fueran estadounidenses. Eso mandó un mensaje de alerta: la tecnología soberana es fundamental para la estrategia de un país, y no la compartieron. Ahí nos dimos cuenta en Europa de lo que estaba sucediendo. A día de hoy, temas de procesado de inteligencia artificial como empresas como Nvidia… la última tecnología no la están exportando a China hasta que no se libren ese acuerdo de libre comercio. Los gobiernos son conscientes de que la tecnología es un arma competitiva para que sus empresas locales se desarrollen. ¿Cómo vivimos ese momento? Fluctuamos.
Pedimos acceso a Mithos en ese momento: “queremos formar parte de esa asociación que ha detectado todas esas vulnerabilidades”. Nos dijeron que no podíamos acceder por ser empresa no estadounidense, y accedimos con otros proveedores de LLM: fuimos a OpenAI, que tenía otro modelo potente en temas de ciber, estuvimos con Google y hemos desarrollado tecnología también de la mano de Mistral..
No solamente eso: nos hemos puesto las pilas y hemos desarrollado redes neuronales confrontadas, estrategias de otras ideas que puedan proteger ataques de IA. Eso es harina de otro costal que te podría contar en otro momento. Estamos muy activos. Somos conscientes de las capacidades que tenemos a nivel de Europa y, por tanto, ahí creo que tenemos un ejemplo excelente de por qué esta asociación tiene sentido seguir adelante.
Decías que los gobiernos están muy sensibilizados con ese tema, pero a la hora de obligar a sus administraciones, a sus organismos, a que dependan únicamente de proveedores europeos, ¿cómo están?
Yo no diría que dependan únicamente. Diría que puntúen, que haya una capacidad de evaluación que te diga: “vale, este proveedor funciona bien, tiene un precio competitivo y además tiene el plus de que, si el presidente de Estados Unidos les da un telefonazo, no le van a sacar la tarjeta roja”. Ese es el mensaje. Hay que evaluar que la ciberdefensa geoestratificada debe ser un factor embebido en las decisiones. Las administraciones públicas están sensibilizadas.
Pero la administración va lenta. Desde que se toma la decisión hasta que se digiere, se procesa, se conciencian los organismos… es un proceso con muchas administraciones. Pero creo que en un periodo corto-medio de tiempo esto va a suceder y es una realidad. La propia CRA creo que tenía fechas ya para el año que viene para implementación, y eso empieza a marcar estándares en la industria.
Igual que te preguntaba antes si ves sectores más sensibilizados, ¿ves algún tipo de administración más sensibilizada?
Generalmente, las administraciones con mayores presupuestos van a la vanguardia y son las más “early adopted”, las que empiezan a adoptar más estos conceptos. Lo que sí es cierto es que he visto que este proceso se está acelerando. Donde tradicionalmente, si comentabas que conviene proteger el entorno de escuelas, hospitales o clínicas, las administraciones decían que no, que tampoco hay tanta necesidad. A día de hoy, con los nuevos ataques y casos que están sucediendo con inteligencia artificial, las veo más sensibilizadas y cada vez veo más pliegos solicitando securizar infraestructuras que no estaban securizadas. Falta el último paso: que además digas “y valorará positivamente que sea un proveedor nacional”.
Por ejemplo, recientemente el Consorcio Regional de Transportes de Madrid ha lanzado iniciativas en las que ha definido que toda la flota de autobuses, toda la infraestructura privada, metros, etcétera, se considera infraestructura crítica. Donde a día de hoy había conectividad de botones de pánico, sistemas de videovigilancia, sistemas de ticketing, información de pasajero a bordo, etcétera, ya tienen que estar securizadas. Eso hace un año no ocurría. Veo que se acelera el proceso y soy bastante optimista de que se pueda completar rápidamente.
¿Crees que hasta que no pase un incidente de verdad en el que una empresa u organismo europeo se vea vendido por no confiar en proveedores europeos, esto no llegará a todas las capas?
Es cierto que la ciberseguridad se vende mejor con casos de vecinos en los que les ha sucedido. Mo nos sentimos contentos de esa situación, pero ayuda a concienciar.
Pero también, a nivel europeo, iniciativas como NIS 2 y CRA están permeando. Están implicados y nuestros clientes nos lo están diciendo activamente. Y no solo para redes IT: también para redes OT. Pensamos en administraciones públicas como colegios o ministerios, y digo: hay un montón de máquinas SCADA, máquinas en distribuidoras, etcétera, susceptibles de ser hackeadas. La administración me está diciendo cuál es el debate hoy: hasta cuándo proteger, hasta qué perímetro, hasta qué nivel de punto, cómo será el penetration testing, cuál será mi postura de seguridad en función de cada acceso o arquitectura. Lo claro es que lo tendrán que implementar poco a poco, y eso es una obligación para todas las administraciones públicas a nivel nacional.